Vulnerability Analysis: CVE-2026-109518 APT MitM Vulnerability Grants Root Access
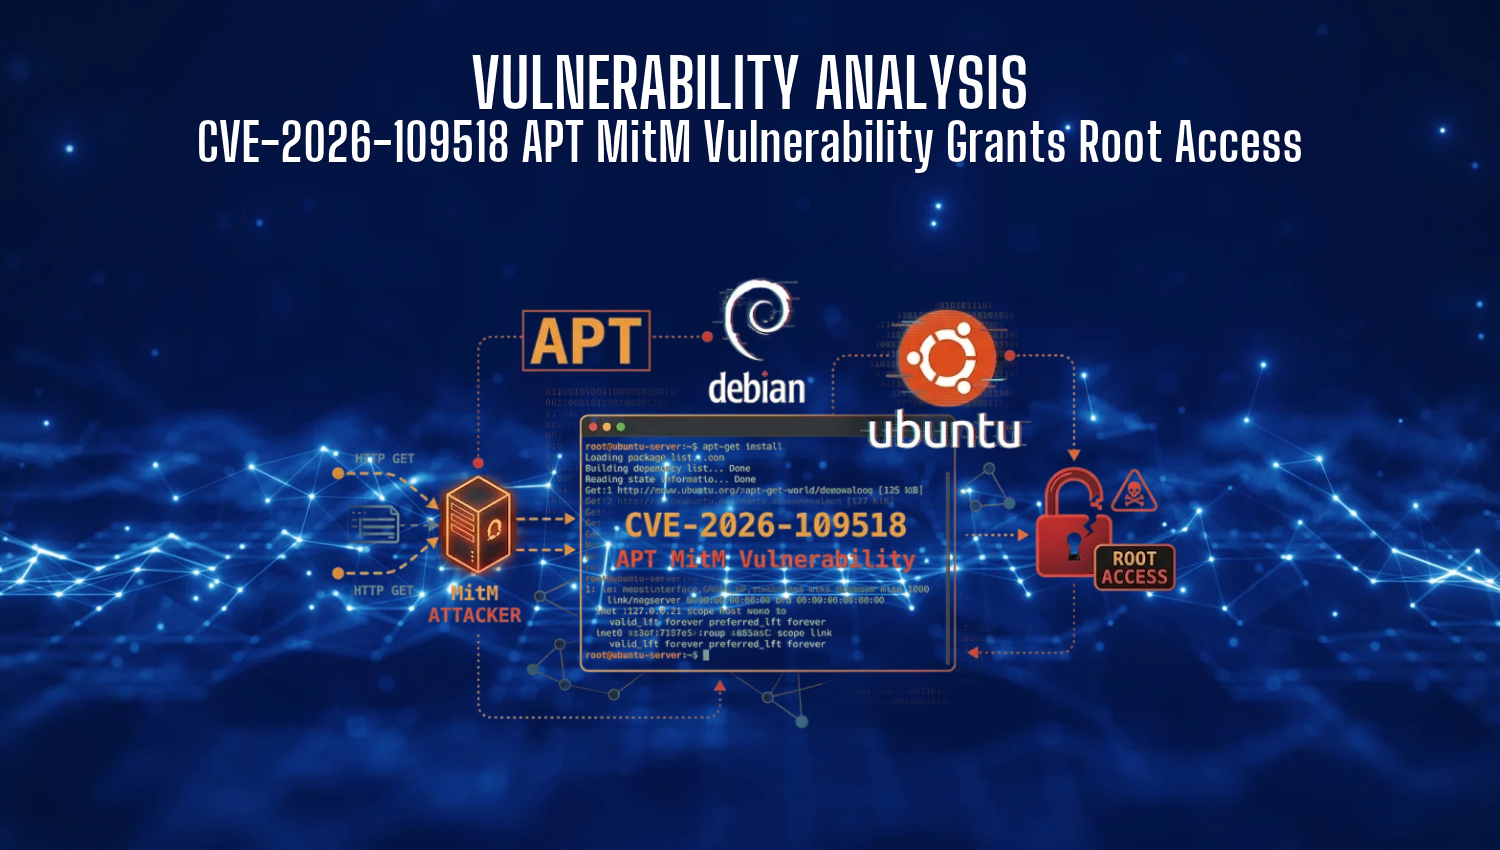
Introduction Package managers are the backbone of system maintenance and software deployment in Linux environments. A critical security flaw, designated as CVE-2026-109518, has been identified in APT, the default package manager for Debian and Ubuntu distributions. Discovered by security researcher Max Justicz, this vulnerability allows a Man-in-the-Middle (MitM) attacker to intercept package downloads, bypass verification, and execute arbitrary code with root privileges. Because APT is ubiquitous